從 25 家到 133 家:名單快速擴大
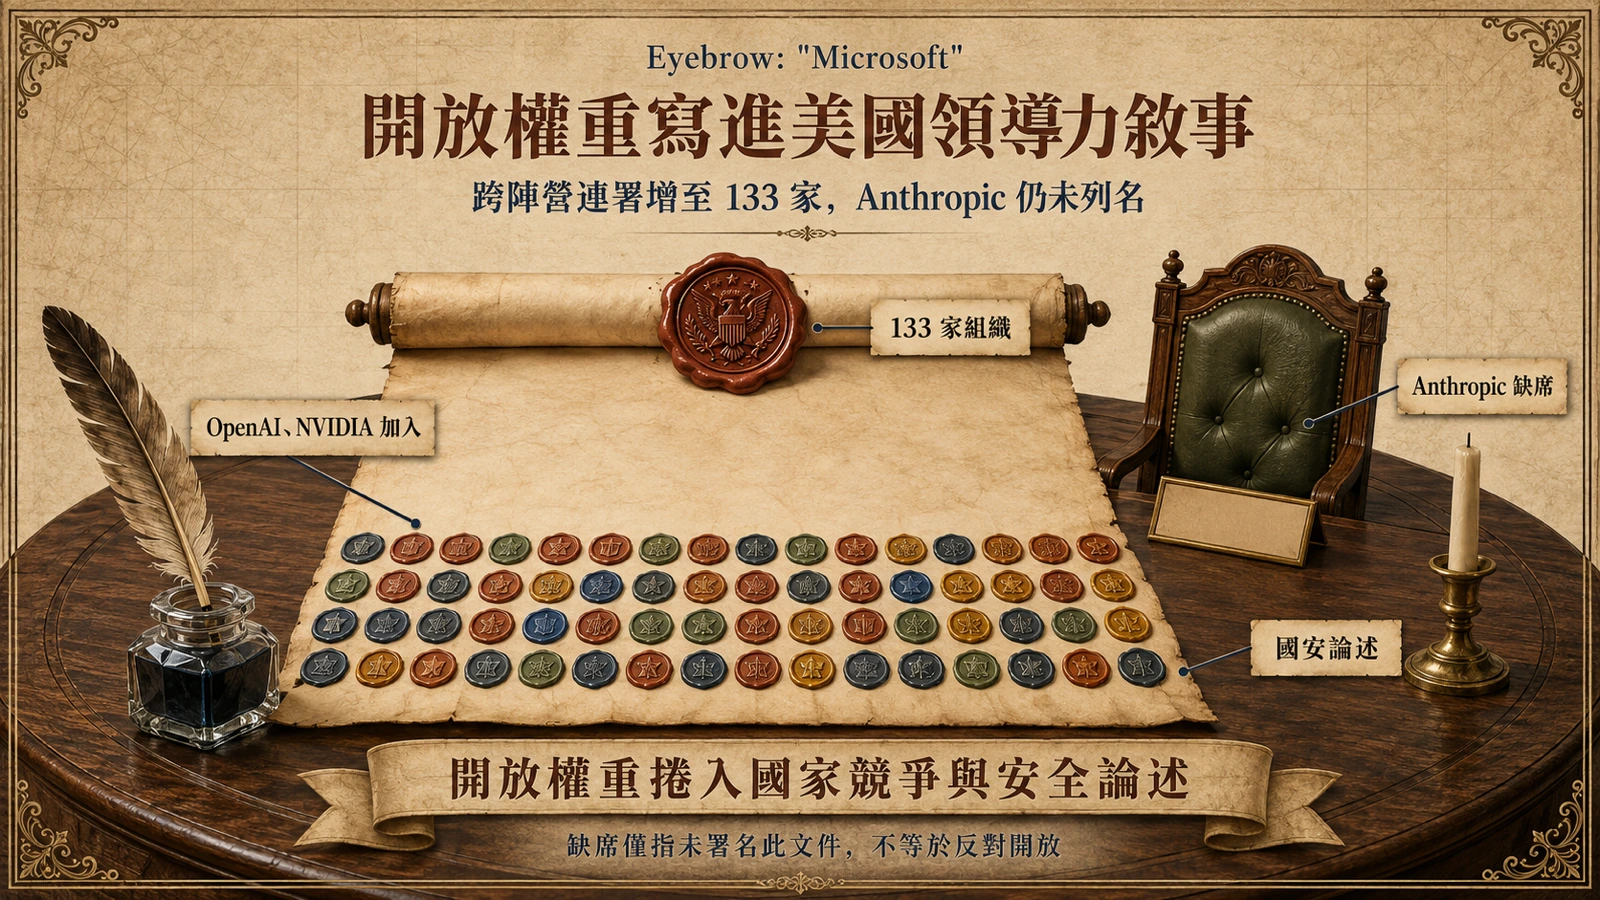
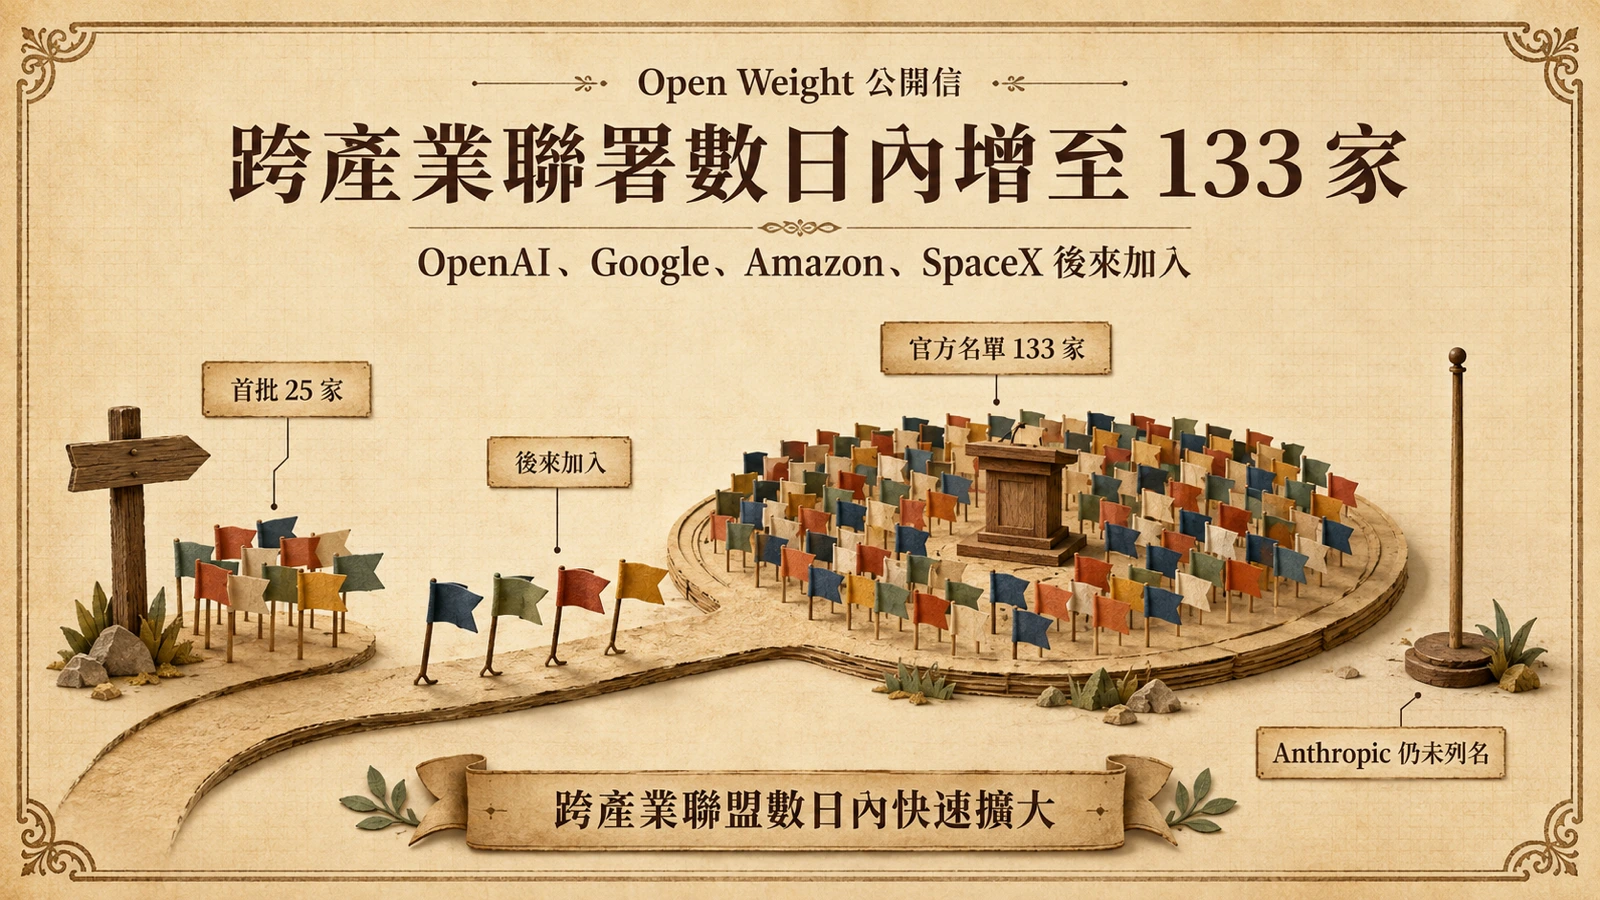
CNBC 對首批名單的報導顯示,Nvidia、Microsoft、Meta、Palantir 與另外 20 餘家科技公司於 7 月 24 日發布公開信,呼籲政策制定者避免對開放權重(open-weight)AI 模型施加「過早限制」,警告此舉將「扼殺競爭或把創新推向海外」。
名單隨後快速變動。Microsoft 官方頁面截至 7 月 28 日已列出 133 家組織,OpenAI、Google、Amazon 與 SpaceX 都已加入;Anthropic 仍未列名。這表示早期報導中的「25 家」與「OpenAI 未簽署」是發布當下的快照,不是目前狀態。
封閉不等於安全的論述轉向
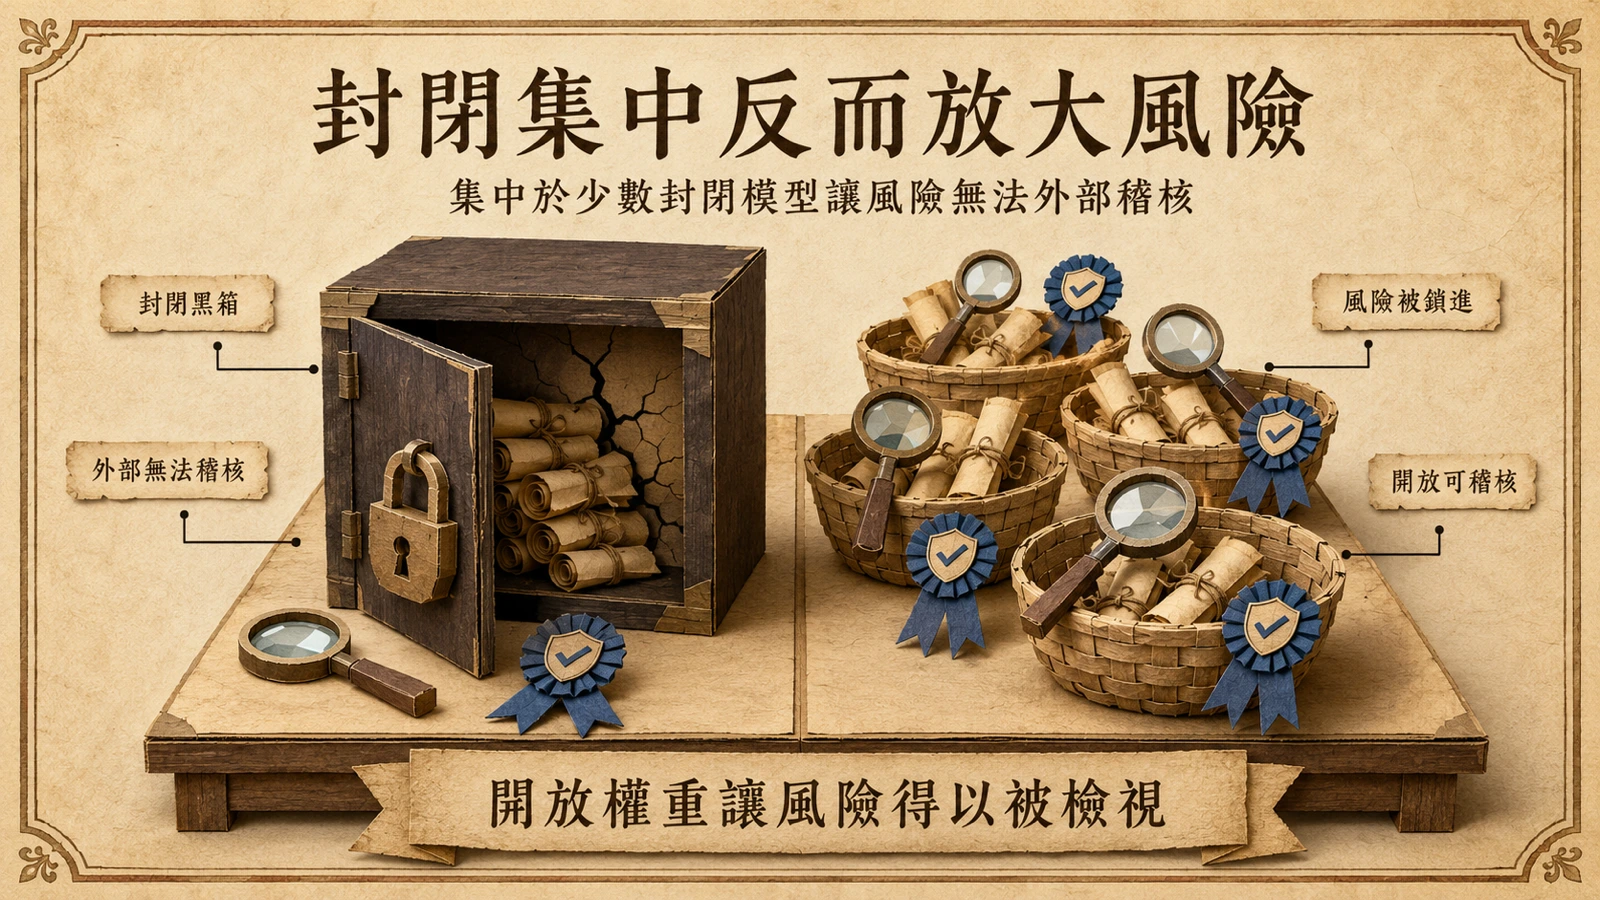
信中直指競爭與風險兩個主軸。業者主張,開放權重模型能讓技術效益「廣為共享,而非集中於少數人手中」;同時反駁「封閉即安全」的預設——封閉模型同樣可能遭入侵、誤用或以外部無法察覺的方式失效,「把先進 AI 能力集中於少數封閉模型反而會放大風險」。對一個只能透過供應商 API 使用的黑箱模型,外部既無法稽核其訓練資料,也無法在其決策出錯時介入,風險反而被鎖進少數基礎設施之內。
開放權重不等於完全開源,政策定義仍是戰場
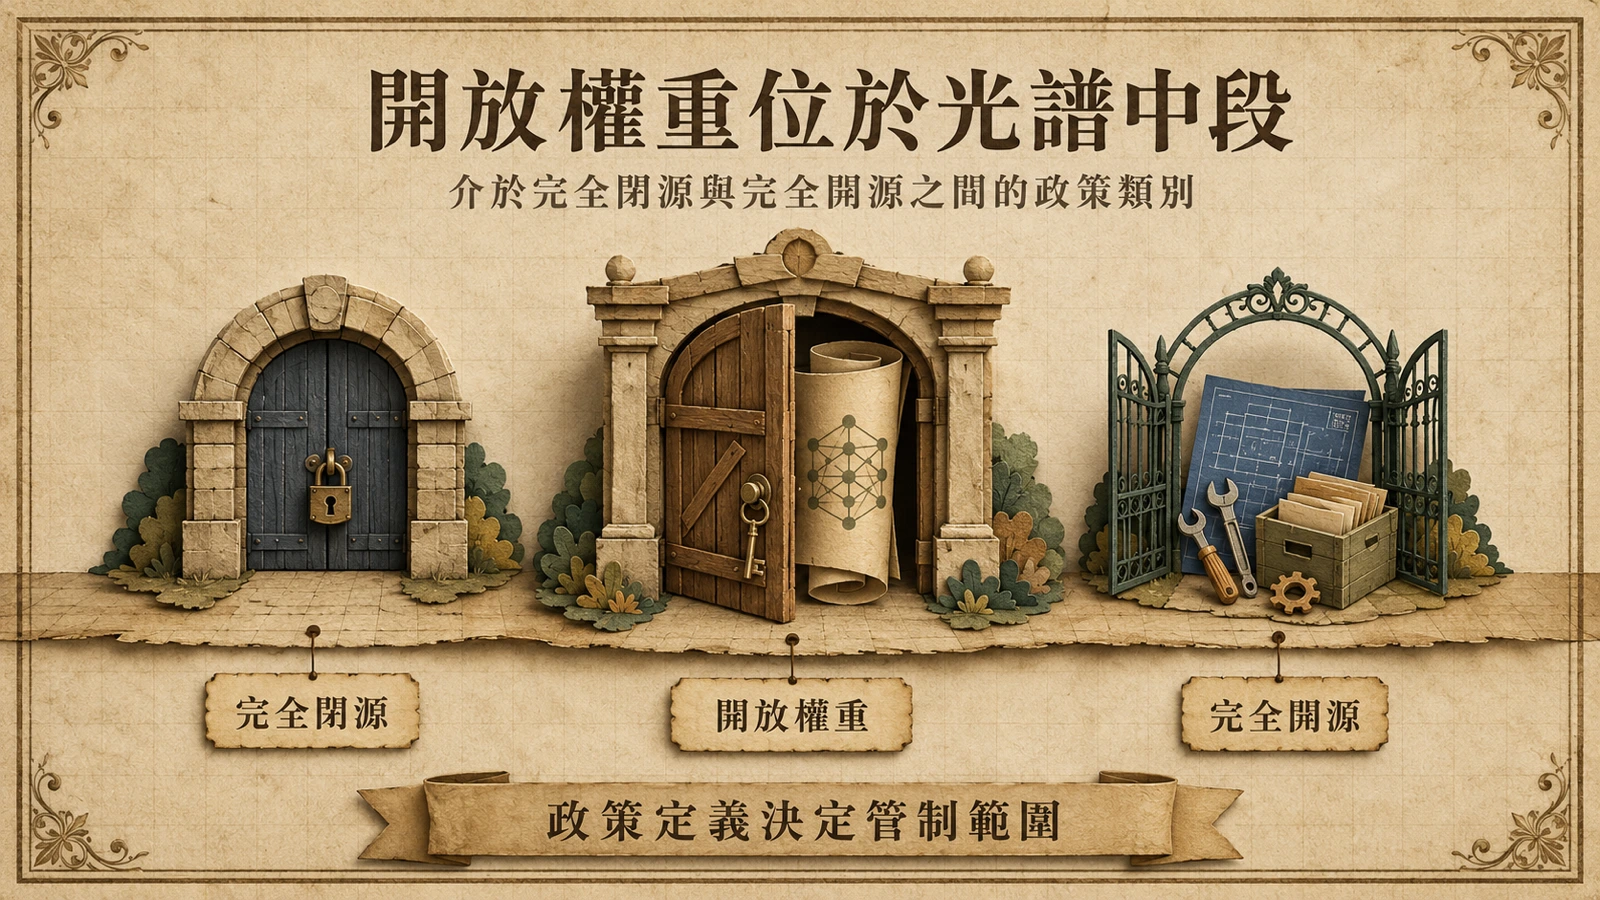
聯署信的核心訴求鎖定在「開放權重」這個特定類別,而它在技術光譜上位於完全閉源與完全開源之間。開放權重模型讓使用者可自行下載權重檔案、在自有基礎設施上運行並微調修改,但訓練資料、訓練程式碼與完整配方未必同步公開。這個區別決定了政策爭論的走向:監管者若把「開放權重」直接等同於「無法可管」,等於忽略使用者端仍可施加的安全審查、紅隊評估與使用條款;業者則擔心,一旦定義畫得過寬,連附帶安全研究用途的權重發布都會被捲入限制範圍。
業者主張的並非取消所有規範,而是反對「過早、過廣」的限制。公開信把違法蒸餾、智慧財產竊取與開放權重本身分成三件事,主張前兩者應交給既有法律與商業契約處理,後者則關係到一個國家能否維持「能滲透各行各業」的開放生態系。對決策者的實質意義在於:限制手段的精準度,可能比限制的嚴厲程度更決定產業競爭力。
Anthropic 仍未列名,不代表支持全面禁令
OpenAI 後來加入聯署,讓「封閉模型公司對上開放模型陣營」的二分法失去解釋力;同一家公司可以同時經營專有模型,也支持保留開放權重模型的政策空間。Anthropic 截至 7 月 28 日仍未出現在官方名單中,但缺席只能證明它沒有在這份公開信上署名,不能單獨推論它支持全面禁止開放權重模型。這項區分很重要:聯署是特定政策文字的支持,不是對所有開放模型風險的總體表態。
蒸餾爭議成政策焦點
連署背景與中國開放權重模型近期進展密切相關。Moonshot AI 本月推出的 Kimi K3 在部分業界基準測試超越美國前沿模型;白宮顧問 Michael Kratsios 指其透過「蒸餾」Anthropic 技術而生,美國財政部長 Scott Bessent 亦稱政府將調查中方是否竊取美國智慧財產,並具備「因此制裁的能力」。公開信則主張,違法蒸餾疑慮應以「針對性的法律與商業框架」處理,而非對技術本身施加「全面限制」,並強調美國 AI 領導地位「將取決於是否建立一個強大、開放、能滲透各行各業的生態系」。
蒸餾之所以成為政策焦點,在於它同時是合法的模型訓練手法與潛在的侵權管道:以大模型輸出訓練較小模型,在學界與業界已是常見工程實踐,問題出在輸出來源是否違反原模型的服務條款。公開信刻意把「禁止技術」與「追究違約」分開處理,等於把執法責任留給合約與貿易工具,而非交給對模型架構的全面性禁令。Kimi K3 引發的開源進展與蒸餾、資本效率爭議,Interconnects 季度節目另有完整討論。
這份公開信的完整政策論證、官方最新名單與對決策者的影響,詳見〈Microsoft 開放權重與美國 AI 領導力立場書〉。