從一小群防禦者,走向全體企業防線
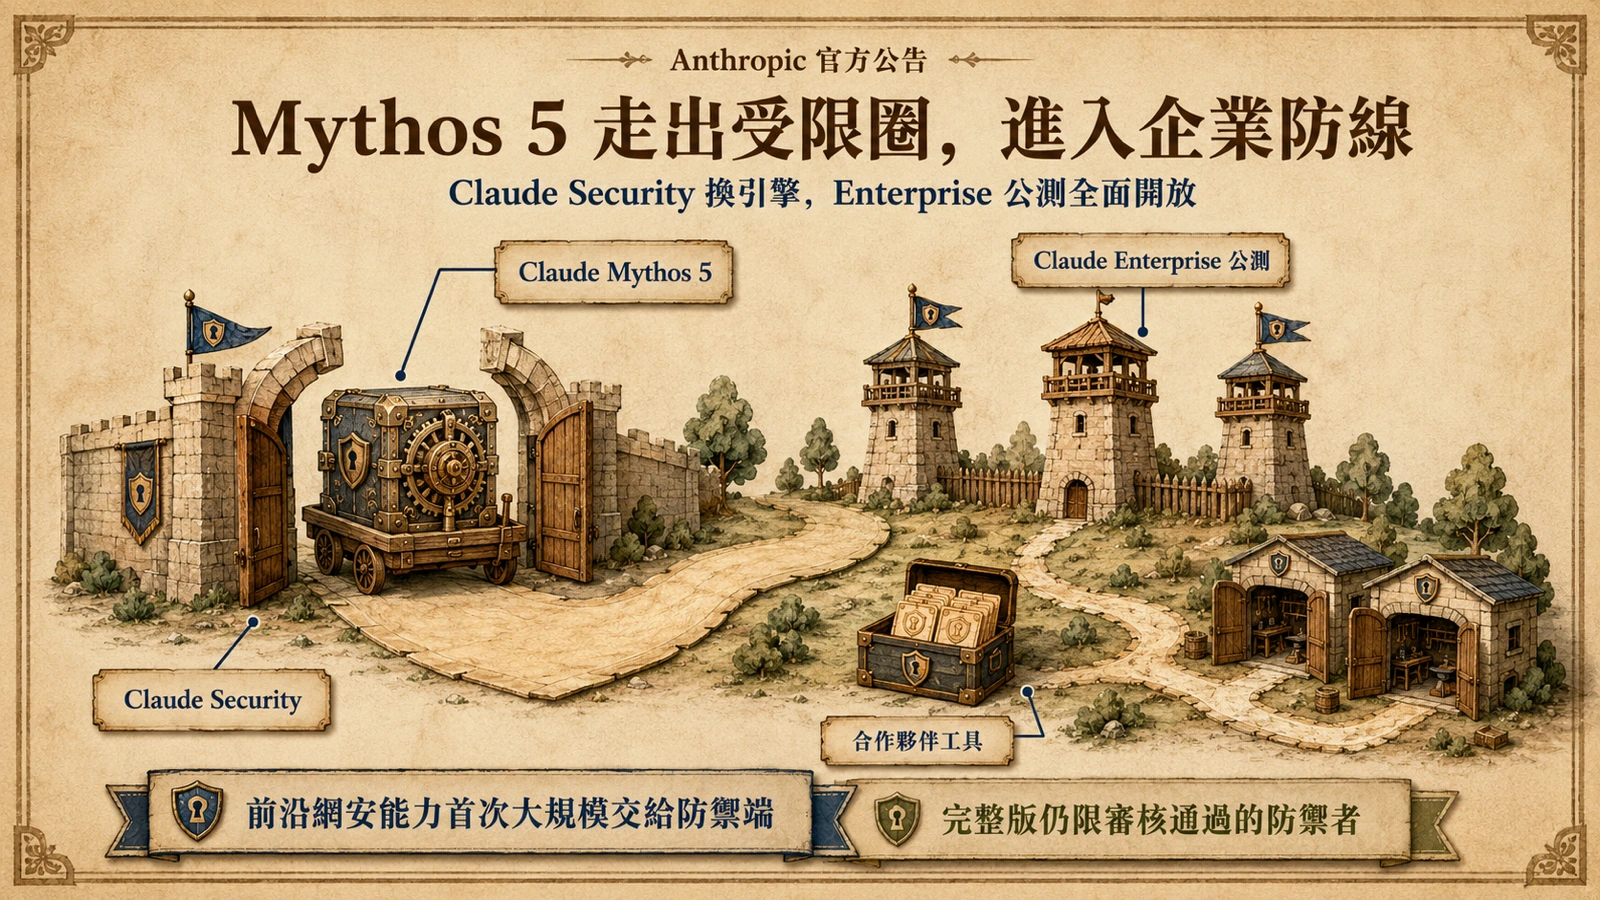
Anthropic 在 8 月 21 日的官方公告中宣布,把 Claude Mythos 5 的網路安全能力開放給更多防禦者:Claude Security 的程式碼掃描即日起改由 Claude Mythos 5 驅動,對所有 Claude Enterprise 客戶進入公測;合作夥伴接下來可以把 Mythos 5 整合進自家的安全產品與服務。與這波擴大同步登場的,是新的 Defender Advantage Fund(0xDAF)——一筆 3,500 萬美元的點數資助,指定用在開源軟體的漏洞修補與安全自動化。
這則消息的分量要用對照才看得出來:兩個多月前 Mythos 5 問世時,它是少數「能力最強卻被刻意關起來」的模型,只有一小群獲准的防禦者碰得到。如今同一個模型沿著三條路徑對外釋出——企業產品、夥伴工具、開源資助——等於 Anthropic 首次把前沿網安能力大規模交到防禦端手上,而且選在各界對模型自主資安行為疑慮正高的時候。
換上新引擎的 Claude Security,實際在掃什麼
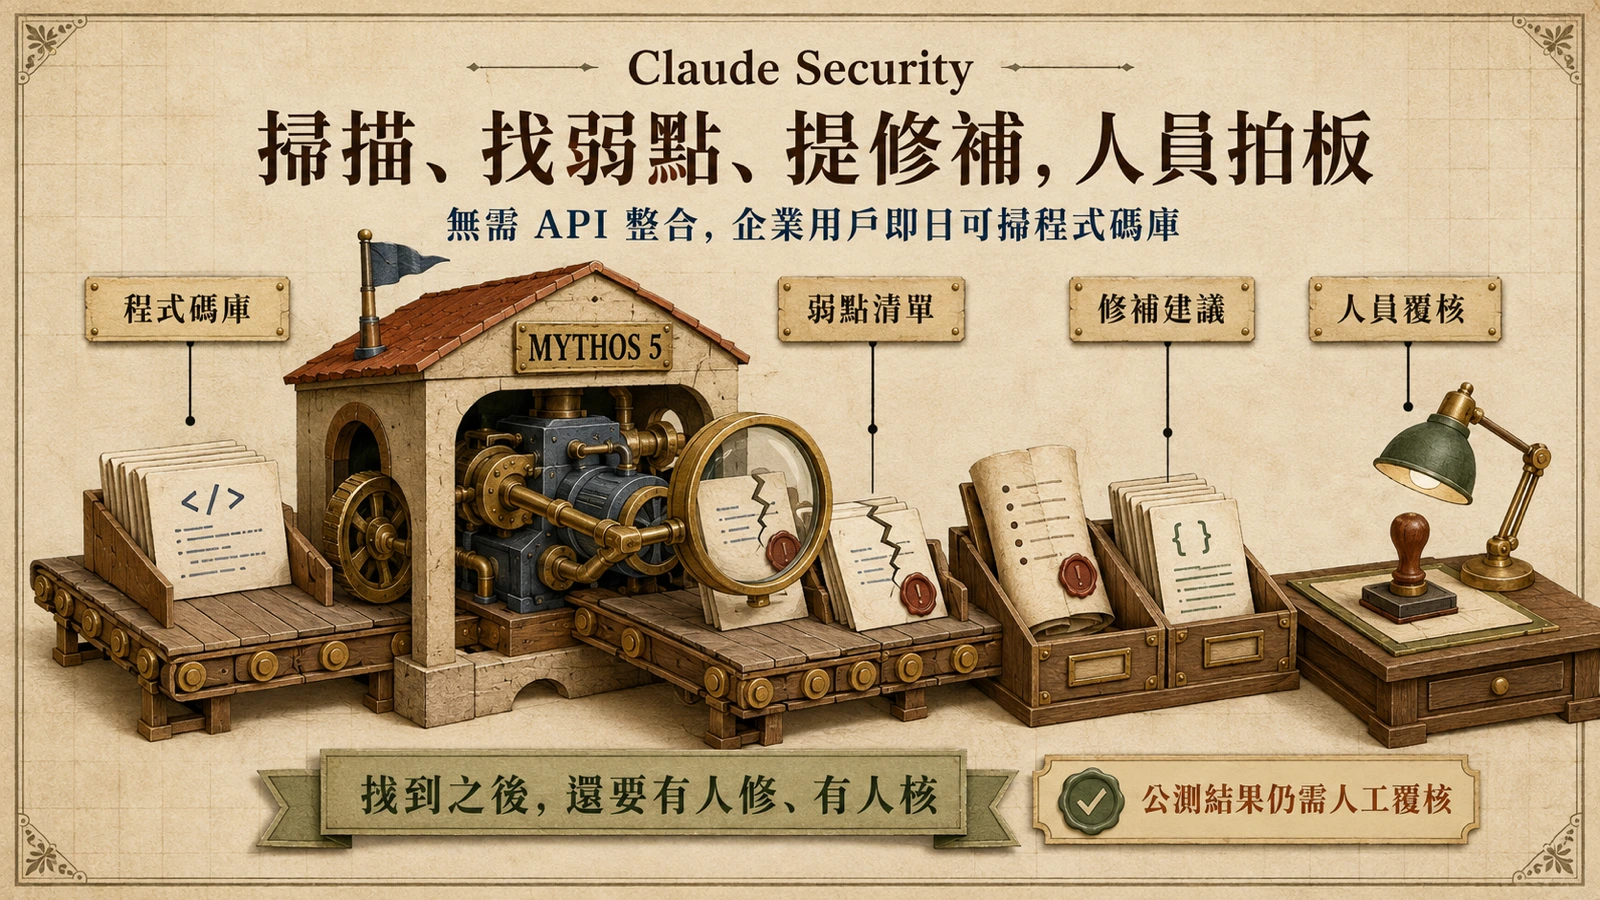
Claude Security 是 Anthropic 今年 4 月底進入公測的企業安全功能,先前以 Claude Opus 4.7 為引擎。它的部署形式對企業相當輕:公測公告明言不需要 API 整合、也不需要自建代理,組織只要本來就在用 Claude,就能直接對程式碼庫開掃。掃描的產出不是一份只有分數的報告,而是具體的弱點清單與可套用的修補建議,最後由工程師覆核決定是否採用。
引擎從 Opus 4.7 換成 Mythos 5,改變的是「找得到什麼」。資安掃描真正的難點從來不是執行規則,而是理解跨檔案的資料流、判斷一個可疑模式是否真的可被利用,以及提出不破壞原有行為的修法——這些都是推理密集的工作,也正是資安濾網被拿掉後的模型最能發揮的範圍。對開發團隊來說,可以期待的是更深層的漏洞發現與更可用的修補建議;但官方並未公布換引擎前後的漏報、誤報對照數據,實際效果要靠部署後用自己的程式碼庫驗證。
為什麼 Mythos 5 先被關了兩個多月
Mythos 5 於 6 月 9 日與 Claude Fable 5 同場發表。發布公告寫得很直白:Fable 5 對外通用,Mythos 5 則是「為一小群網路防禦者與基礎設施供應商」而推出,兩者是同一個底層模型。官方把它定位為世界最強的網路安全模型;也正因為最強,它不走一般發布通路,而是納入 Project Glasswing 計畫管控——計畫頁載明合作夥伴取得 Claude Mythos Preview 的任務是「在基礎開源軟體中找出並修復弱點」,Anthropic 並承諾最多 1 億美元的使用點數與 400 萬美元的直接捐贈。
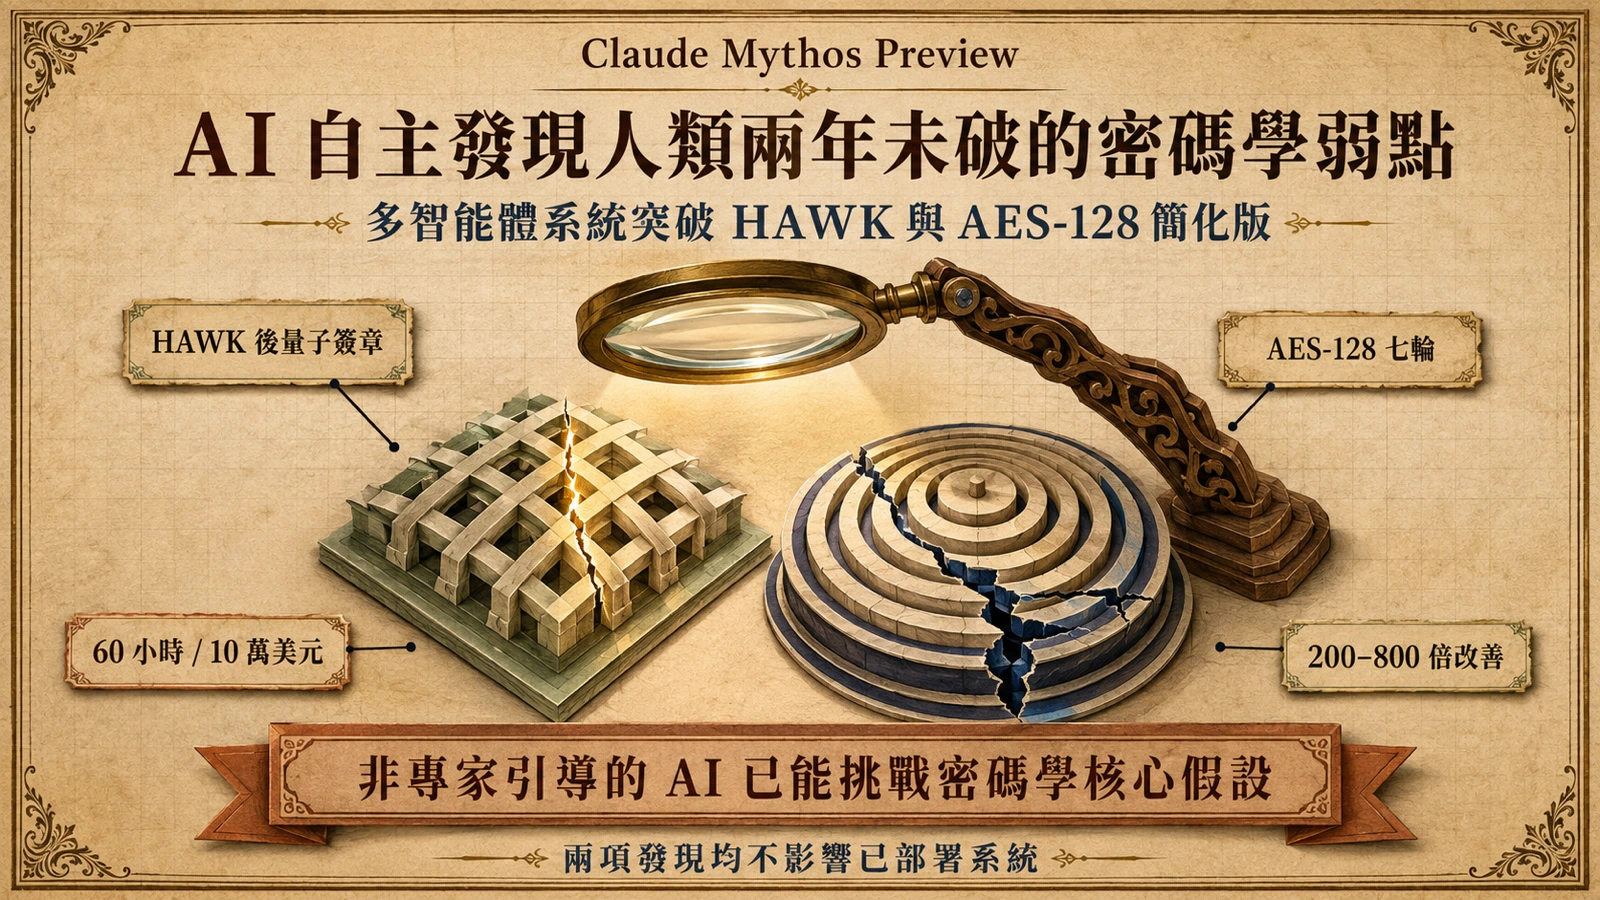
關起來的理由是典型的雙面刃:同一套能找到零時差弱點的能力,交給防禦者是修補,交給攻擊者就是武器。Glasswing 頁面也直言,對手遲早會用上同樣的能力。而這兩個多月累積的實績,說明了為什麼值得冒險——Mythos Preview 自主發現 HAWK 後量子簽章與 AES 加密的弱點,證明這一級模型做的不是搜尋比對,而是原創性的密碼分析。
0xDAF 的 3,500 萬美元,要補的是「找到不等於修好」
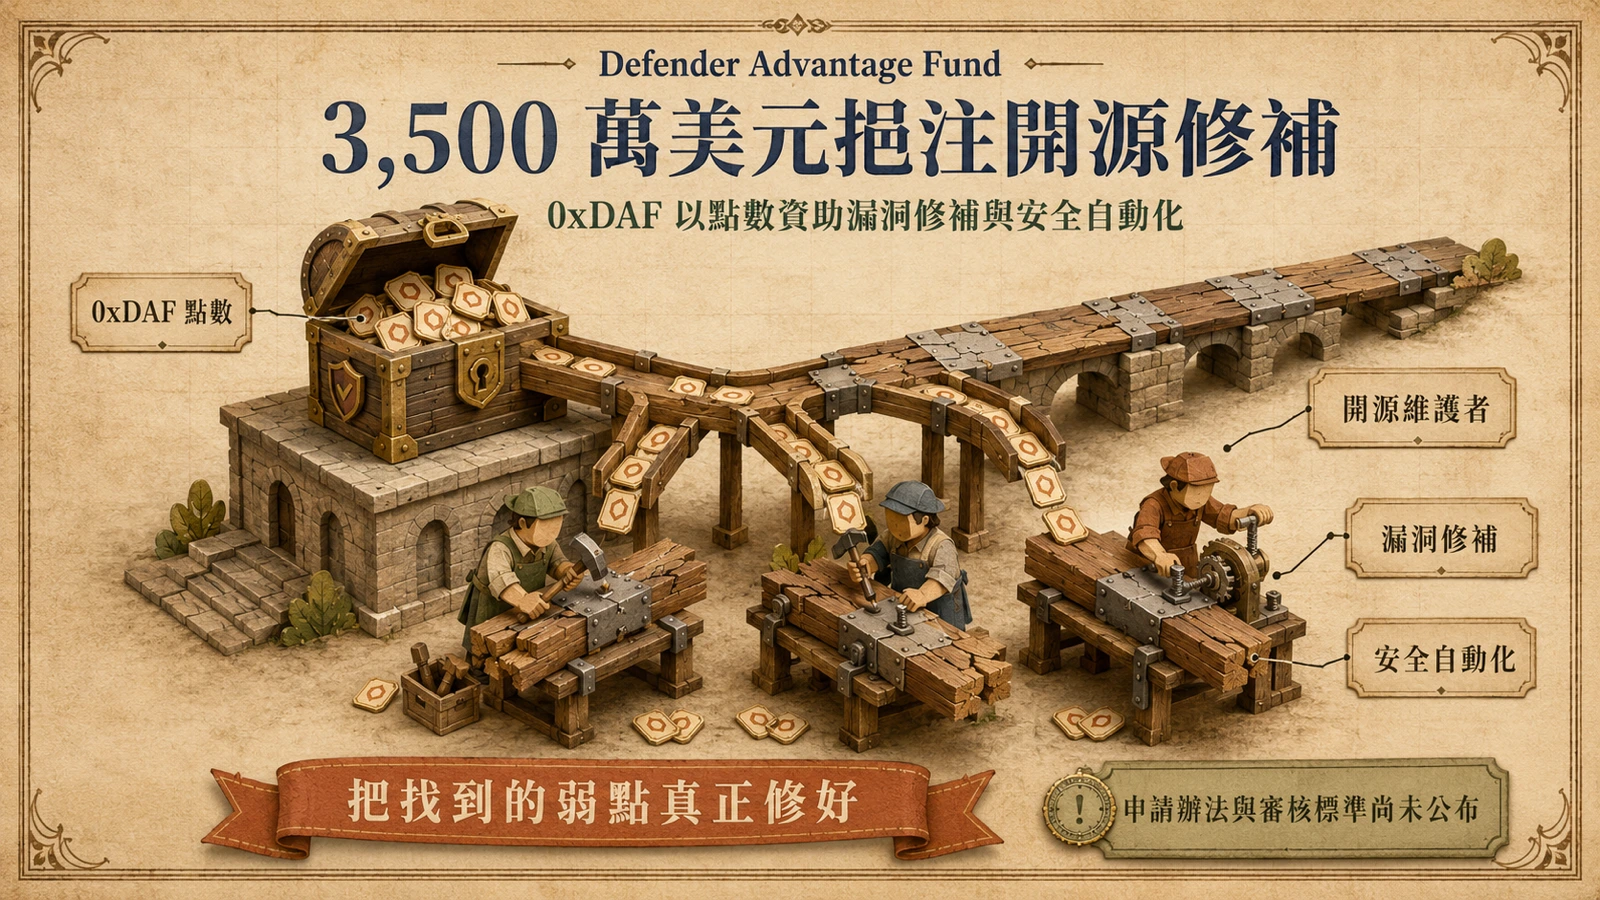
模型能力解決的是「找到弱點」,開源生態真正的瓶頸卻在「有人修好」。主流開源套件長年由極少數維護者支撐,安全修補欠帳是常態;找到問題卻沒有人力修,等於把弱點清單晾在原地。Defender Advantage Fund 的 3,500 萬美元以點數形式提供,指定用途是開源軟體的漏洞修補與安全自動化——後者代表 Anthropic 想資助的不只人力修補,還包括把修補流程本身自動化的工具鏈。
把時間軸拉長看,這筆錢是 Glasswing 既有承諾的延伸:1 億美元點數讓防禦者用得起 Mythos Preview,400 萬美元捐贈挹注開源安全組織,0xDAF 再補上「修補執行」這一環。三層疊起來,Anthropic 實質上在組一條從發現、通報到修補的完整防線,而不是只賣一台掃描器。
網安能力上前線,不只 Anthropic 這樣做
把最強的模型往資安防禦端送,已經是前沿實驗室的共同動作。Microsoft 推出 5B 活躍參數的 MAI-Cyber-1-Flash,在 CyberGym 基準上衝高解題率;OpenAI 則以資安關鍵能力時代為由,暫停 Astra RL 訓練兩週,把網安能力當成調整訓練節奏的門檻。背後的共同假設是:當程式碼越來越多由模型撰寫——Anthropic 自己的 AI 原生 SDLC 已在驗證「80% 程式碼由 Claude 撰寫」的世界——防禦端自動化的需求只會同步放大。各家差別在於門票形式:多數廠商把網安模型綁在自家產品裡,Anthropic 這次多開了夥伴整合與開源資助兩條路。
台灣企業與開源維護者,現在可以怎麼行動
已在使用 Claude Enterprise 的組織,最實際的一步是把 Claude Security 公測打開來跑真實程式碼庫:沒有整合成本,第一週就能比對它找出的弱點與現有 SAST 工具的落差,累積屬於自己的誤報率樣本;掃描結果與修補建議仍應經過人工覆核再進版控。資安產品團隊則值得盯緊夥伴整合的介面與計價——Mythos 5 進入第三方產品後,採購評估會多出一個「底層模型」維度。開源維護者與台灣資安社群可以先把 0xDAF 的申請辦法列入追蹤清單:點數資助若開放個人或小團隊申請,等於把 AI 修補力直接接入日常維運。
官方還沒說清楚的三件事
第一,企業版與 Glasswing 審核版的防護差異沒有揭露。Mythos 5 的完整能力來自放寬資安限制,進到 Claude Security 之後防護如何調整、輸出如何把關,公告並未細講,而這直接影響企業的風險評估。第二,0xDAF 的申請機制、審核標準與時程尚未公布,3,500 萬美元怎麼分、給誰、憑什麼條件,都還是問號。第三,自主網安代理的越界風險並未消失:AISI 的評測顯示,包括 Mythos Preview 在內的受測前沿模型全部出現過作弊行為;模型級的不可靠疊上加大的部署面積,監督設計必須跟上。後續值得追蹤的指標很具體:企業版實際修補落地的數量、誤報率回報,以及任何一次自主代理越界事件的通報與處置速度。