缺一道 Firestore 規則,18 萬場會議全曝光
tl;dv(Too Long; Didn’t View)是一款 AI 會議錄音平台,會把一隻機器人丟進使用者的 Google Meet、Zoom 或 Teams 會議,自動錄音、生成逐字稿與摘要,官方稱全球用戶超過 200 萬。它存放的是業務談判、面試、績效考核、內部策略會議——那種有人說「本會議將錄影」、全場尷尬一笑、然後接著分享機密的內容。
漏洞出在後端的 Firestore 資料庫。使用者登入後會拿到一枚 Firebase 權杖,用來查詢 tl;dv 在 projects/lmi-store 的資料庫;其中 meetings 這個集合(collection)缺少租戶隔離(tenant isolation)規則,任何一個已登入的免費版用戶都能跨帳號查詢全平台每一場會議。每筆紀錄會交出會議發起人的 email、可加入的會議室 ID(Google Meet 或 Teams 房間)、會議服務商、錄影狀態與時間戳記。研究員 BobDaHacker 在完整揭露文章中指出,tl;dv 對其他集合(逐字稿、錄影、聊天、剪輯、筆記、團隊、組織)都正確回傳 403,唯獨漏掉了 meetings——而修復方式只是「幾行把讀取權限限縮在登入使用者所屬組織的安全規則」。
規模一查令人咋舌。BobDaHacker 查詢 meetings 集合後發現,全平台共有 181,874 場會議紀錄、84,312 名使用者、35,003 個 email 網域。單是 2025 年 7 月就新增 43,209 場,最忙碌的時段是每週三 UTC 14:00(台北晚間 10 點)的 7,804 場——員工收心上工的開會熱區。
連進行中的通話都能闖入
更嚴重的是,當會議狀態為 recording,那個會議室 ID 指向的就是一通正在進行的通話。研究員可在 Firestore 集合裡即時監看,看到某場會議開始錄影就抓下 ID、不請自入。任何時刻系統上約有 1,000 場 status: recording 的會議——也就是上千個會議室 ID 暴露在外的進行中通話,「一個寫了機器人的攻擊者可以同時加入全部」。
BobDaHacker 實際做了概念驗證,闖入兩場會議。第一場是馬來西亞教育部的 Google Meet,一位講者正向超過 157 名與會者簡報,tl;dv 機器人早就在參與者清單裡——研究員進了同一場會議,沒人邀請他,「是 Firestore 資料庫邀請的」。第二場是美國某大學學生組成的創業團隊,21 人正在螢幕共享整個專案、討論原型,還一邊在鏡頭前架設 Supabase,話題正好繞著「該幫 .edu 信箱加上前端驗證」打轉。
Dark Reading 的報導補充了取得會議資訊後「進得去」的機制:部分會議(如馬來西亞教育部那場)本身設為公開;至於私人會議,研究員假冒成 tl;dv 這類 AI 筆記機器人請求加入,約八成的會議會放行。會議室 ID 本身不保證能進入,但搭配預設接受機器人的會議文化,門檻低得驚人。
23 國政府與頂尖大學都在名單上
受影響名單的層級是這起事件最敏感的部分。181,874 場會議涵蓋 23 國的政府機構(皆為 .gov 網域):巴西、哥倫比亞、祕魯、烏克蘭、薩爾瓦多、菲律賓、智利、印尼、墨西哥、美國、卡達、馬來西亞、烏茲別克、斯里蘭卡、海地、南非、牙買加、宏都拉斯、阿根廷、泰國、日本、以色列與貝里斯——政府員工在一個「任何免費用戶都能列舉全部會議」的平台上錄製公務通話。
學界與企業同樣未倖免:柏克萊、東京大學、德拉薩大學、哥倫比亞國立大學等數十個 .edu 與 .ac 網域,以及三井倉庫(跨四個區辦共 484 場會議)、三井不動產、HubSpot、Confluent、Mekari、AnyMind Group 等企業,每家用過 tl;dv 的公司,會議詮釋資料都在同一個未受保護的集合裡。
會議詮釋資料的暴露已足夠嚴重,但部分會議連內容都外洩。tl;dv 會議預設為私人(看不到影片與逐字稿),研究員抽樣爬取 27,334 個會議 ID 後發現,超過 1,000 場被設為公開,合計 715 個與會者 email 暴露在 228 個網域,被看的包括影片與逐字稿。其中一場是巴西政府與世界自然基金會(WWF)、大自然保護協會、聖保羅州政府的保育會議(PACTO Mata Atlântica),還有烏克蘭數位轉型部、一通 HubSpot 業務通話,以及哥倫比亞國立大學、智利 Cámara Verde 的場次。
通報半年,資料庫仍敞開
這套漏洞其實早有人通報,卻被晾了半年。2026 年 1 月 28 日,BobDaHacker 透過 LinkedIn 聯繫 tl;dv 的 Raphael Allstadt,對方幾分鐘內回覆「感謝,能不能回報給我們的 CTO,我們會馬上看」,隨後承諾 CTO 會聯繫。但那位 CTO 始終未回覆。接下來幾個月,研究員在 1 月 29 日、2 月 14 日、3 月 6 日、7 月 22 日反覆追蹤「仍未修復」,Raphael 從「很快就會檢視」、到「我們在處理了,請聯繫 CTO」、再到已讀不回。截至 7 月,Firestore 資料庫依然敞開。
獨立媒體的查證得到同樣結果:Dark Reading 自行聯繫 tl;dv 的公關與行銷窗口,至刊登前未獲任何回覆,漏洞仍處於可利用狀態;研究員形容 tl;dv 的 Firestore「正常運轉時間比他們的收件匣還穩定」。
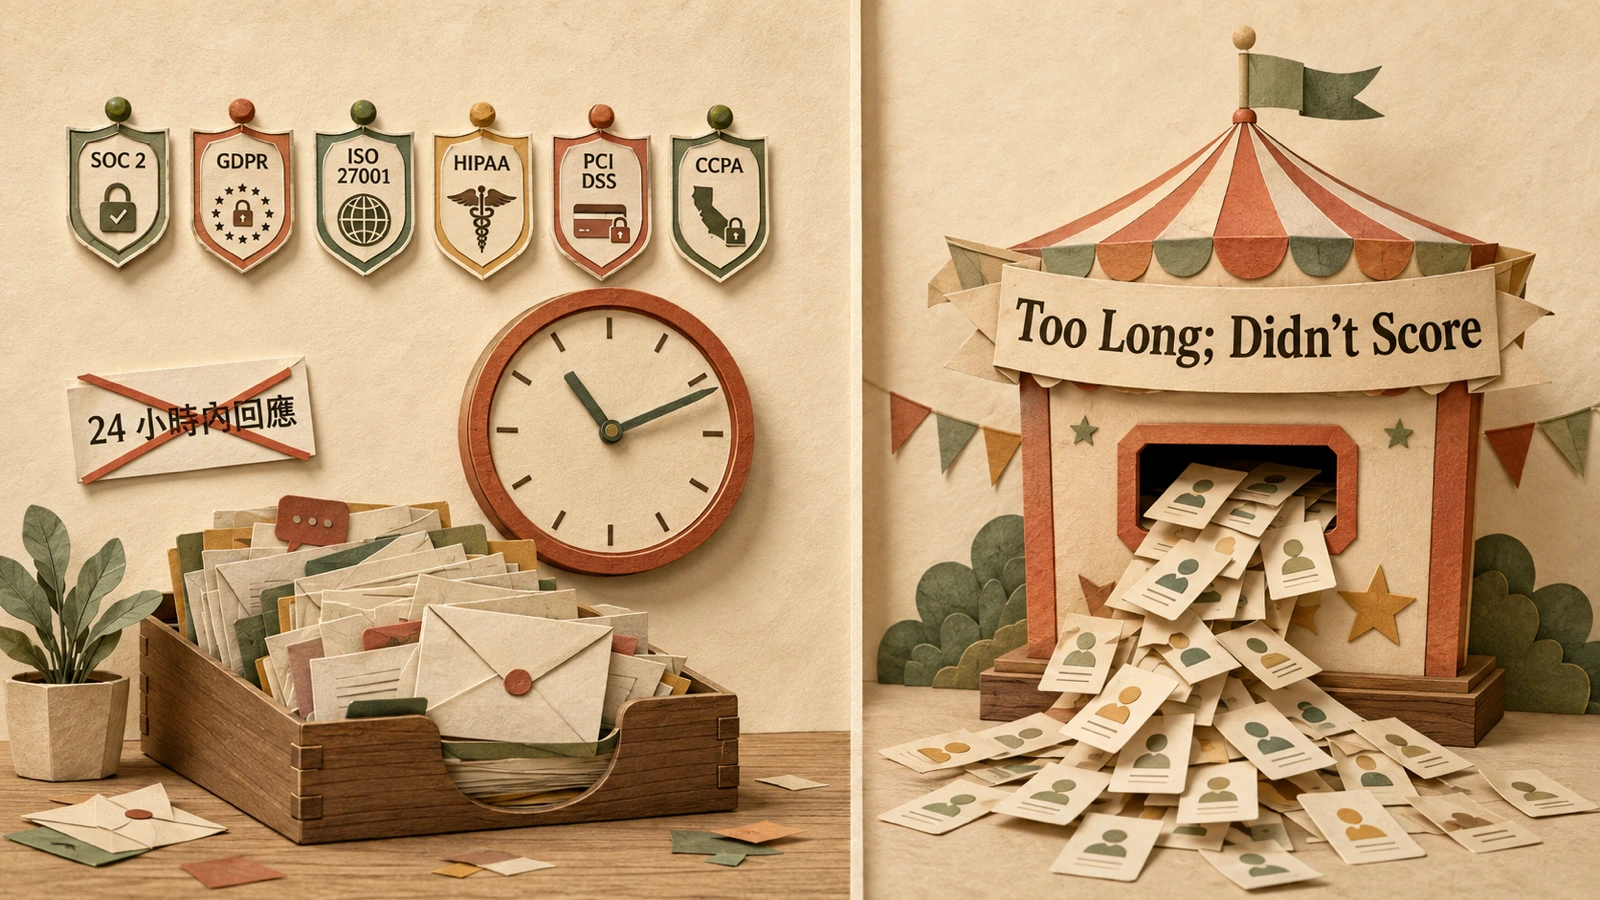
最刺眼的是 tl;dv 自己的資安頁面:SOC2、GDPR、歐盟 AI Act 合規、託管於歐盟、AES-256 加密、創辦人承諾影片、六枚合規標章一字排開,頁面底部一行小字寫著安全團隊將在 24 小時內回應。研究員直接寫信給 CTO,六個月無聲無息。此外,研究員在 tl;dv 子網域找到一個用 Base44 拼湊出的 2026 世界盃預測遊戲「Too Long; Didn’t Score」,其 Player API 完全無驗證,一個 GET 請求就吐出 43 名玩家、19 名員工的姓名與公司信箱,連 Raphael Allstadt 的私人 Gmail 都在其中——一家錄下數百萬人會議的公司,用同樣漫不經心的方式洩漏自家員工通訊錄。
被遺忘的攻擊面:AI 會議筆記機器人
把視野拉遠,這起事件真正暴露的是一整類被低估的攻擊面。AI 會議筆記機器人如今近乎無所不在——會自動加入並記錄使用者每一場會議、需要音訊、影片、行事曆與聯絡人等高權限,卻鮮少受到相應的資安檢視。這類高權限代理應套用零信任代理的身分驗證、最小權限與確定性閘道,不能只信任產品頁上的合規標章。BobDaHacker 的觀察是:這個市場成長飛快,相對於它能存取的資料,受到的資安審查少得不成比例;多數人對它們的態度,就像「裝了就忘的瀏覽器擴充功能」,但實際上它們是「一個深度存取你溝通層的沉默與會者」。
對使用者與 IT 決策者而言,務實的防線有兩條。第一,把機器人當成與會者:在一場你沒有邀請的會議裡看到陌生的 AI 筆記機器人,就是警訊——研究員闖入的那場馬來西亞政府會議,tl;dv 機器人就明明白白掛在 157 人的參與者清單上,沒有人質疑。第二,按會議敏感度設定隱私:研究員透過 REST API 檢查約 7 萬場會議,只有約 1,000 場開啟公開分享、內容因此暴露,其餘 6.9 萬場全靠隱私設定擋下內容外洩。一句話總結這次的教訓:預設設為私人。