是什麼:建於 OpenCode 的開源代理式工作區
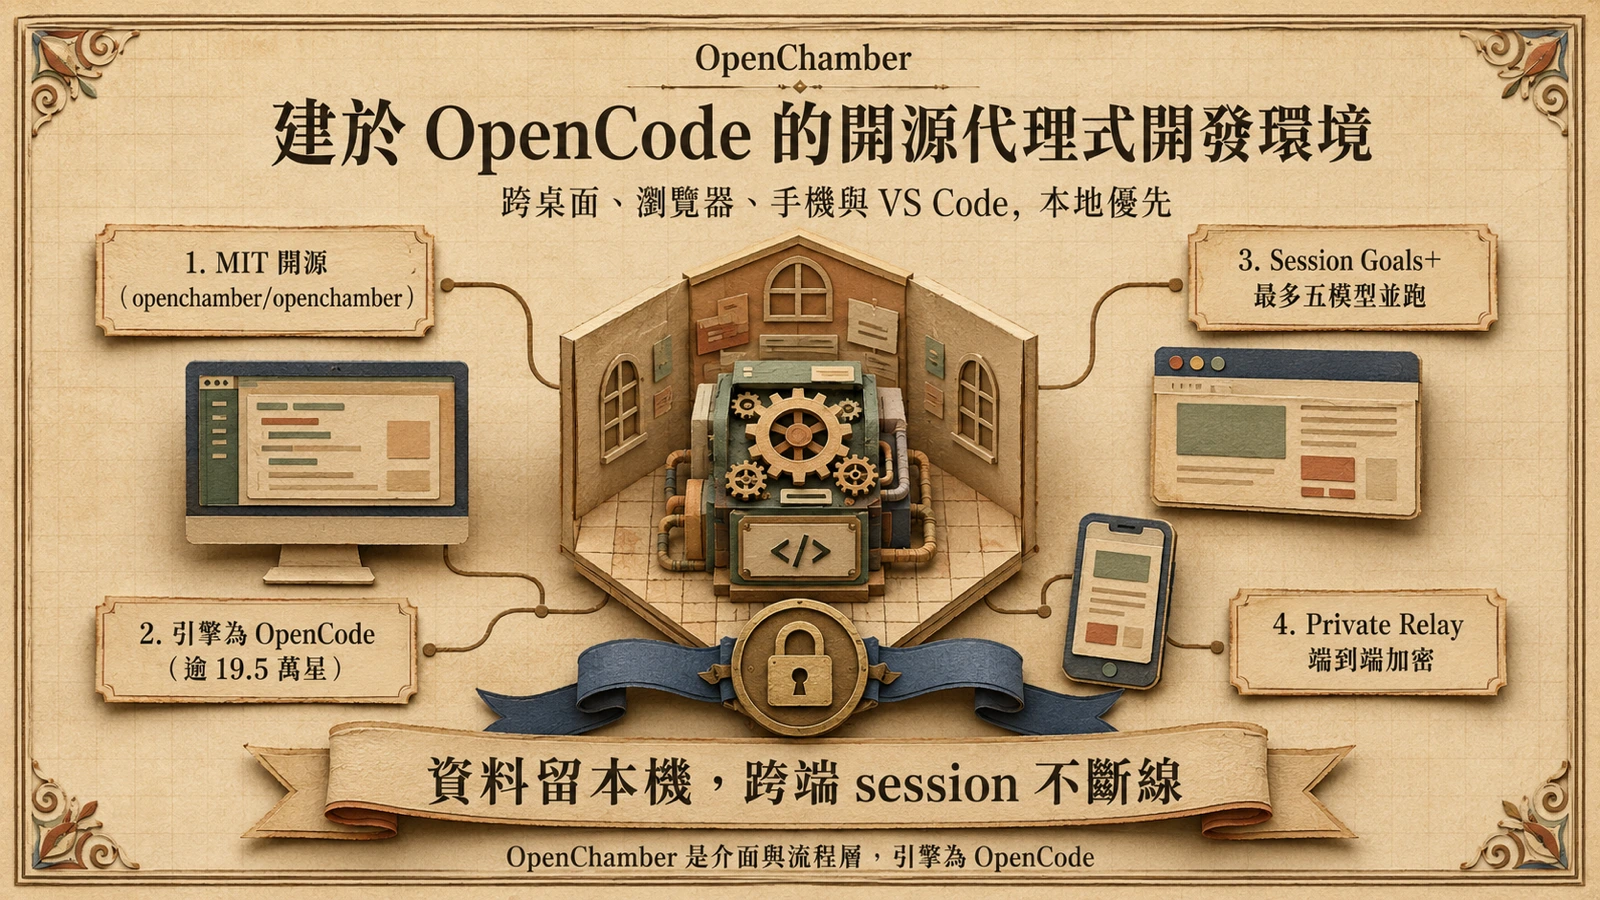
OpenChamber 把 AI 編碼代理包進一個可跨裝置運行、監督與審查的工作區。它的 GitHub 儲存庫(openchamber/openchamber,MIT 授權,已累積約 8,000 顆星)將產品定位為一款用於跨桌面、瀏覽器、編輯器與手機「運行、監督與審查」AI 編碼工作的開源工作區,儲存庫副標直接寫明是 OpenCode 代理的桌面與網頁介面。
底層不是自製引擎,而是接上 OpenCode——官方自述為協助開發者在終端機、IDE 與桌面寫程式的開源代理,GitHub 逾 19.5 萬星、950 名貢獻者、每月超過 1,600 萬開發者使用。OpenChamber 說明選擇 OpenCode 是因為它提供了「目前最好的開源代理式編碼體驗」,並標註自己是獨立專案、與 OpenCode 團隊沒有隸屬關係。換句話說,這是一層建在 OpenCode 之上的介面與工作流,而不是 OpenCode 官方的衍生產品。
跨五端:同一專案、同一 session 不斷線
OpenChamber 的核心賣點是「不斷線」:同一份專案與 session 可以從桌面應用、瀏覽器/PWA、VS Code、iOS/Android,一路到 CLI/伺服器接續操作。OpenChamber 官網以「Move between desktop, browser, phone, and VS Code without losing the thread」描述這條主軸,桌面端覆蓋 macOS、Windows 與 Linux 並支援多視窗專案工作流,手機端則有原生 App(目前為 beta),讓開發者離開桌機後仍可透過瀏覽器或手機監看、介入正在跑的任務。
這層跨端能力把 agent 從「坐在某台機器前才能用」的工具,推向一個可隨處接手的作業環境。當一個長跑任務掛在桌機上時,使用者不必守在原處,而是能在通勤或離開時透過手機查看進度、必要時介入,把監督成本從「全程在場」降成「關鍵時刻介入」。
Session Goals 與最多五模型並跑
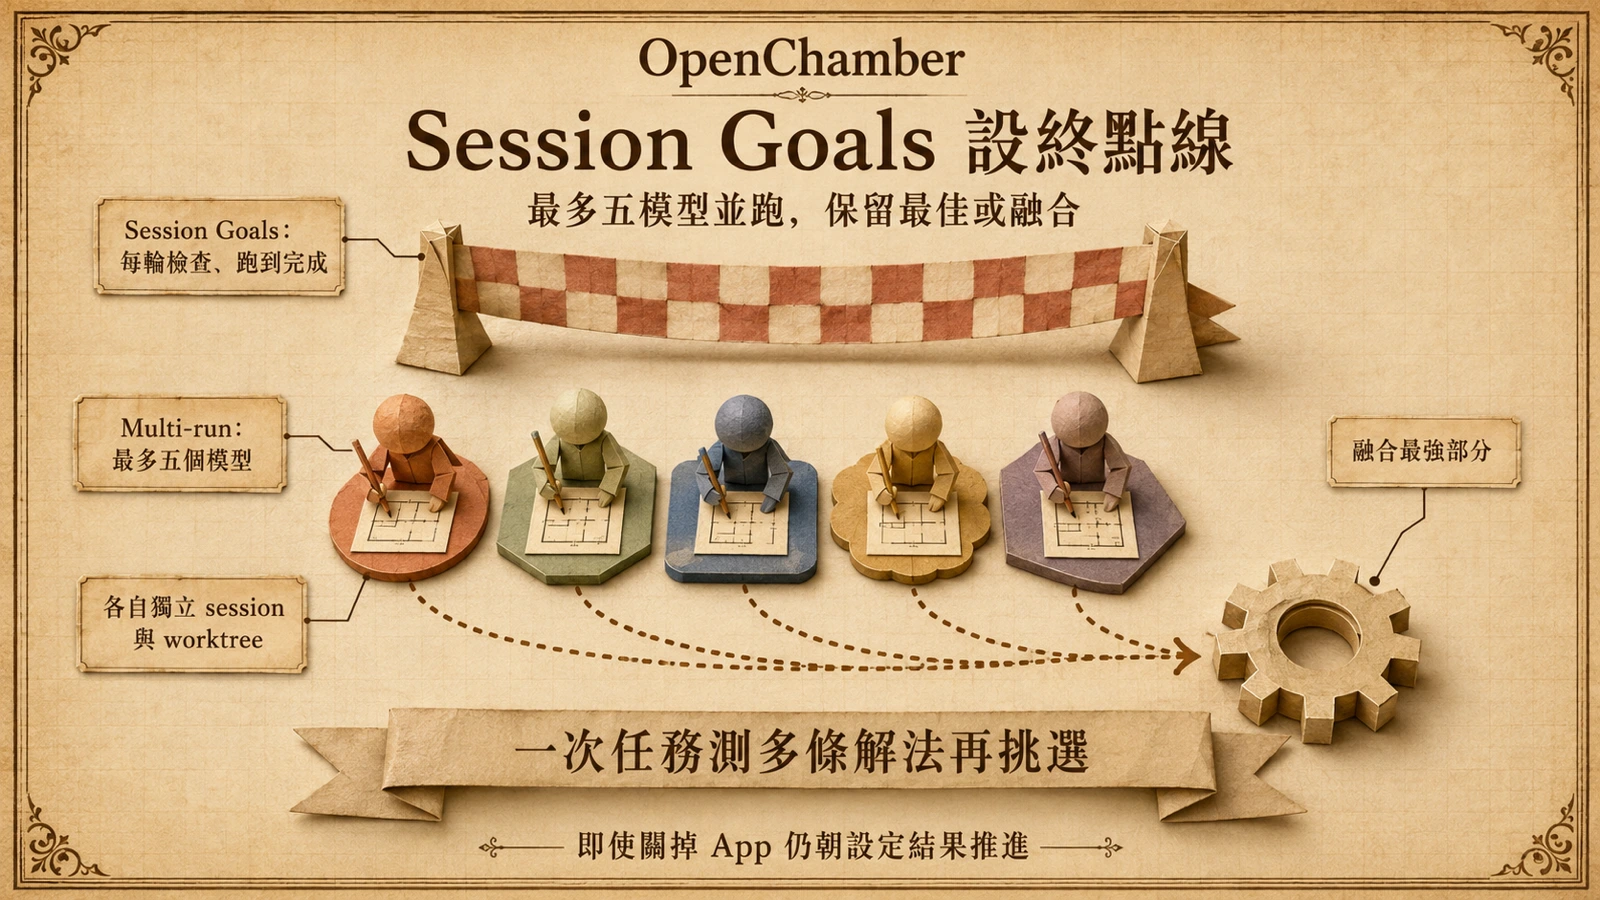
兩個最能拉開 OpenChamber 與一般聊天外殼距離的功能,是 Session Goals 與 Multi-run。Session Goals 給一個 session 設「終點線」:OpenChamber 每一輪檢查結果、讓 agent 持續工作直到目標完成,官網進一步強調即使關掉 App,agent 也會朝設定的結果繼續推進。這把 agent 從「一問一答」拉長成一個可設定目標、自行迭代收斂的長跑流程。
Multi-run 則把同一個任務同時交給最多五個模型,每個模型跑在獨立的 session、可選擇各自的 worktree,最後保留最佳輸出或融合各模型最強的部分。實務意義在於:開發者不再被綁在單一模型的最強路徑上,而是用一次任務同時測試多條解法,再挑或融合——在模型能力高度任務相依、單一榜單容易失真的現況下,這是一種更穩健的工程取徑。
從 issue 到 PR、定時任務與變更走查
OpenChamber 把 agent 的工作流往軟體交付鏈延伸。一個 session 可以直接從 GitHub issue 或 PR 起手、連同脈絡一起帶入,失敗的 CI 檢查可回送給 agent 修正,目標是不離開工作區就能合併。配合排程功能,提示詞可設定為只跑一次、每日、每週或依 cron 規則觸發,還能與 Session Goals 綁定、朝某個結果定時推進。
面對大型 diff,Changes Walkthrough 把一整坨差異拆成有序、附說明的步驟,像一場 AI 帶領的變更導覽——把「commit 太大、沒人敢 review」的痛點,轉成可逐步檢視的走查流程。另有一個 Element Preview 功能,可在運行中的應用上指向某個元素、把它的完整脈絡送給 agent,縮短描述問題的成本。這幾項合起來,讓 agent 不只是把程式寫出來,還要能解釋自己改了什麼、並在既有交付流程裡被審查。
本地優先與 Private Relay
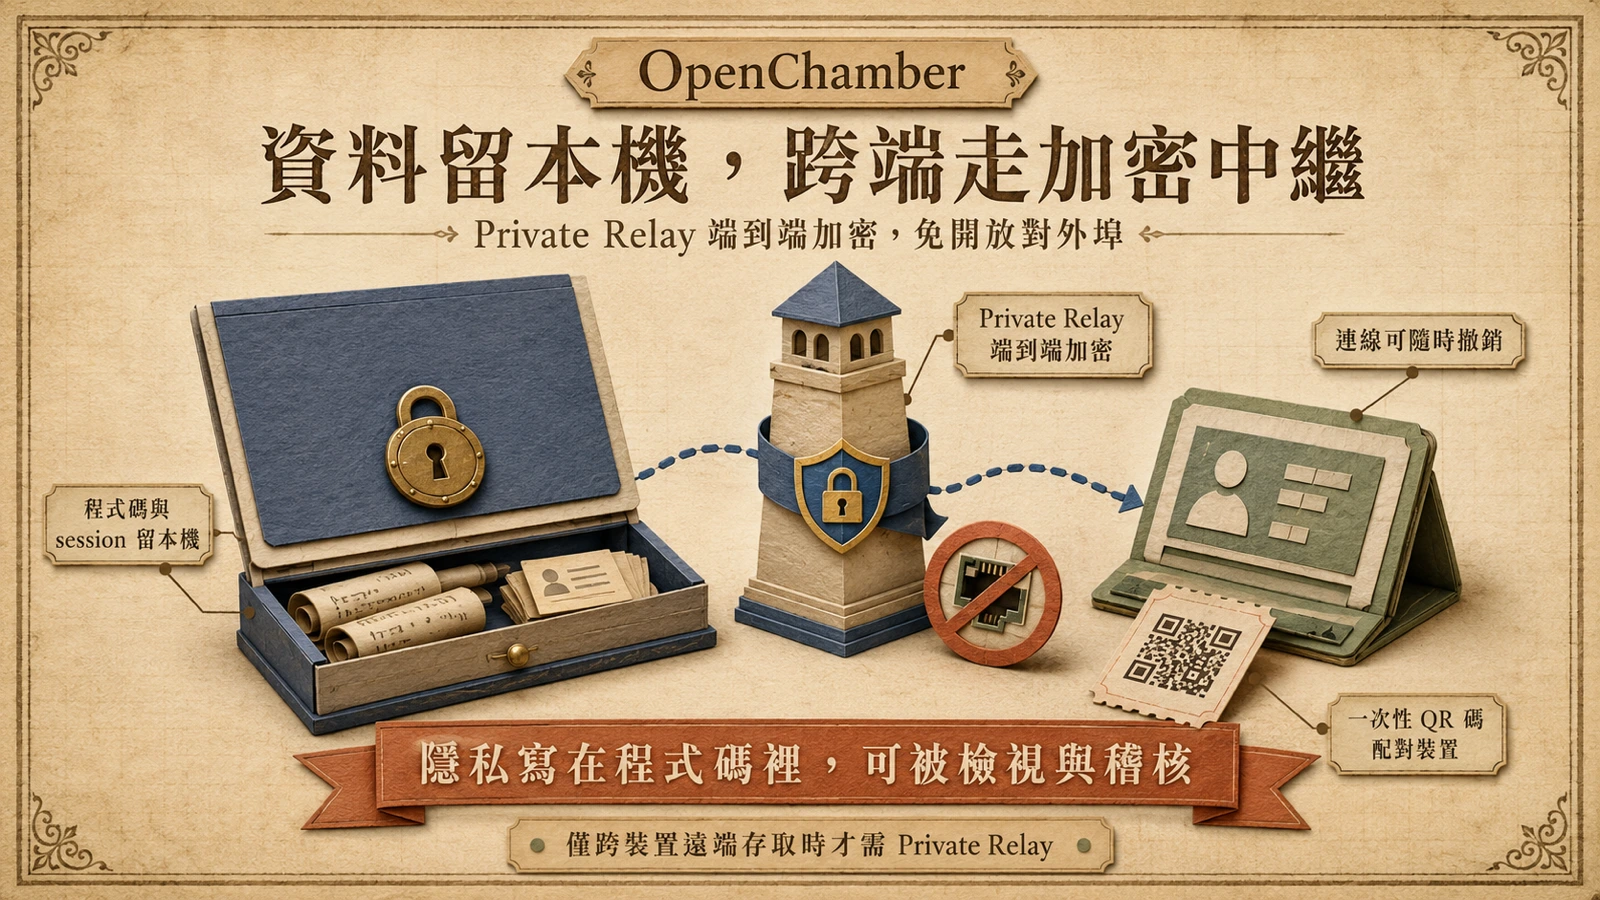
隱私模型是 OpenChamber 另一條主軸。官方明言專案名稱、路徑、提示詞、程式碼、差異與會話內容都不被 OpenChamber 收集,程式碼與 session 留在本機;當工作區需要離開 localhost、跨裝置遠端存取時,可透過 Private Relay 配對:以一次性 QR 碼配對裝置,經 Private Relay 連線而「不必開放對外埠、也不暴露公開伺服器」,連線為端到端加密、可隨時撤銷。
這套設計呼應了官網的立場——因為是開源,隱私模型是「寫在程式碼裡、可被看見,而不是藏在政策文字背後」,可被檢視與稽核。對重視落地邊界的團隊,這代表一條不必把程式碼與操作流交給雲端託管的 agent 路徑:資料留在本機,跨裝置走加密中繼,與多數預設把畫面與憑證送上廠商雲端的閉源方案形成結構性差異。
所以呢:可檢視、可接手的開源 agent harness
把上述線索收攏:OpenChamber 的定位不是再訓一個更強的模型,而是把既有的開源編碼代理 OpenCode 包進一個可跨端、可監督、可審查、資料本地優先的工作區。Session Goals 與 Multi-run 解的是「單一模型、單次推進」的盲點;issue 到 PR 與變更走查解的是「agent 改了一堆、沒人看得懂」的信任缺口;Private Relay 與開源隱私模型則把資料邊界劃在本機而非雲端。
對不想被單一封閉平台鎖定、又需要可被法遵與資安單位檢視的 agent 工作流的團隊,這是一條值得追蹤的開源路徑;若要比較另一套原生支援 MCP、worktree 與 subagents 的終端方案,可對照 xAI Grok Build CLI。前提是接受它的定位:引擎是 OpenCode,OpenChamber 本身是介面與流程層,能否取代既有的閉源 agent IDE,最終取決於跨端穩定度、Multi-run 的融合品質,以及在地化部署的實際體驗——這些都得回到原始碼與實機驗證,而非行銷頁面的承諾。